
 Funda Tabak
İçindekiler
Bir iş ilanı, iki sahte iş görüşmesi ve küçük bir görev (assignment) dosyası. Dünyanın en büyük kripto para borsasından 6,3 milyar dolar bu kadar sıradan bir zincirle çıktı. Hikâyenin asıl dersi de teknolojiden çok insana güvenle ilgili.
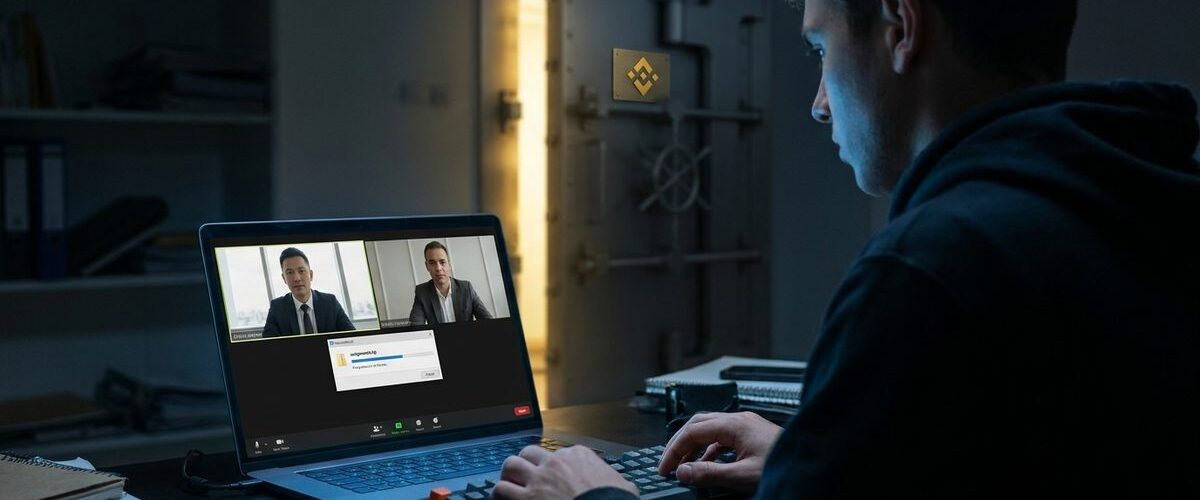
Bir pazar akşamı telefonunuza bildirim düştüğünü düşünün. Yıllardır kullandığınız bir kariyer sitesinden bir mesaj geliyor. Tanınmış bir şirket profilinizi beğenmiş, sizinle görüşmek istiyor. İlk görüşme gayet olumlu geçiyor. Karşınızdaki kişilerin sosyal medya hesapları var, aile fotoğrafları, tatil kareleri. Her şey olması gerektiği gibi görünüyor. İkinci görüşmede sizden küçük bir çalışma istiyorlar. Bir dosyayı indirip üzerinde çalışmanız isteniyor. Hangi iş arayan böyle bir isteği geri çevirir ki?
Binance’te çalışan bir mühendis tam da bu adımları attı. Sonrasında yaşananlar, kripto dünyasının bugüne kadar gördüğü en büyük soygunlardan biri olarak kayda geçti.
Sahte İş Görüşmesinde İndirilen Dosya
BBC teknoloji muhabiri Liv McMahon’un 3 Kasım 2026 tarihli haberine göre Binance, saldırıyla ilgili ilk bulgularını kamuoyuyla paylaştı. Şirketin anlattığına göre saldırganlar 6,3 milyar dolar (4,7 milyar sterlin) değerinde kripto para çaldı.
Binance’in aktardığı tabloya göre süreç bir iş ilanıyla başladı. Mühendislerinden biriyle meşru bir iş arama platformu üzerinden iletişim kuruldu. Ardından sahte şirket temsilcileriyle sahte iş görüşmeleri ayarlandı. Saldırganlar mühendisin güvenini kazanmak için kişisel fotoğraflar içeren sosyal medya hesaplarını bile paylaştı. Binance bu yöntemleri “daha gelişmiş ve aldatıcı” diye tanımladı.
İkinci görüşmede mühendisten bir “görev” dosyası indirmesi istendi. Bu dosya aslında kötü amaçlı bir yazılımdı. Kötü amaçlı yazılım, bilgisayara gizlice yerleşip saldırganın işine yarayan şeyler yapan programlara verilen genel ad. Binance’e göre bu yazılımın kodu, güvenlik sistemlerinin fark etmesini zorlaştırmak için bilerek karmaşık hale getirilmişti. Teknik dilde buna kod karartma deniyor. Kodun ne yaptığını gizlemek için okunması güç bir kılığa sokulması anlamına geliyor.
Bu noktadan sonra saldırının hızı arttı.
Bir Bilgisayardan Üç Bilgisayara
Ele geçirilen ilk bilgisayar, saldırganların asıl hedefe giden yoldaki basamağıydı. Binance’in açıklamasına göre saldırganlar bu bilgisayarı ve şirketin kendi içinde kullandığı bir yapay zekâ aracını birlikte kullanarak iki mühendisin daha dizüstü bilgisayarlarının kontrolünü aldı.
Bu ayrıntı önemli, çünkü şirketlerin işleri hızlandırmak için kurduğu iç araçlar aynı zamanda içeriye sızan biri için de kestirme yol olabiliyor. Binance, bu yapay zekâ aracının saldırıda tam olarak nasıl kullanıldığına dair ayrıntı vermedi. BBC haberinde de bu konuda ek bilgi yok.
Üç mühendisin bilgisayarı ele geçirildikten sonra saldırganlar, şirketin cüzdanını boşaltmaya yarayan araçlara ulaştı. Kripto dünyasında cüzdan, dijital paraların saklandığı ve transfer edildiği hesap gibi düşünülebilir. Binance’e göre saldırganlar bu araçlar üzerinden milyarlarca dolarlık kripto parayı dışarı taşıdı.
Binance yaşananları “ciddi ve son derece karmaşık bir güvenlik olayı” olarak nitelendirdi ve “bunun olmaması gerekirdi” diyerek özür diledi.
Kilitlenen Kapılar ve Kuyruktaki Kullanıcılar
Saldırının faturası yalnızca şirkete çıkmadı. Binance, olayın ardından dünya genelinde müşterilerinin para çekme işlemlerini durdurdu. Bu süre boyunca kullanıcılar kripto paralarını platformdan çıkaramadı. Hizmet pazar günü yeniden açıldı ve BBC’nin aktardığına göre müşteriler bunun hemen ardından milyarlarca dolarlık varlık çekti.
Bu tepki şaşırtıcı değil. Bankanızın kapısının birkaç gün kapalı kaldığını düşünün. Kapı açıldığı anda pek çok kişi parasını almak için sıraya girer. Güven bir kez sarsıldığında insanlar önce varlıklarını güvene almayı tercih ediyor.
Binance, kullanıcılarına, iş ortaklarına ve sektöre yaşattığı endişe, aksaklık ve belirsizlik için özür diledi. Şirket, kaybı karşılamak için gereken miktarın %100’ünden fazlasını ayırdığını açıkladı. Açıklamaya göre etkilenen token varlıklarının %98’i cumartesi itibarıyla yeniden yerine konmuştu. Token, bir blokzincir üzerinde dolaşan dijital varlık birimi anlamına geliyor.
İzler Pyongyang’ı Gösteriyor
Paranın peşine düşenler yalnızca Binance’in kendi ekipleri değildi. BBC’ye göre FBI ve Gizli Servis dahil ABD’nin suçla mücadele kurumları, çalınan kripto paraların izini sürmek için Binance’e yardım ediyor. Bu kurumlar ve çeşitli siber güvenlik analistleri, saldırının daha önceki benzer olaylar gibi Kuzey Kore’nin işaretlerini taşıdığını söyledi.
Kuzey Kore ise suçlamaları reddetti. Ülke lideri Kim Jong Un’un kız kardeşi ve üst düzey yetkili Kim Yo Jong, suçlamaları ABD’nin ülkenin imajını zedelemeye yönelik “sinsi bir girişimi” olarak nitelendirdi. Kuzey Kore, son yıllarda kendisine yüklenen büyük siber saldırıların hiçbirini kabul etmedi.
Geçmiş kayıtlar yine de dikkat çekiyor. BBC’nin hatırlattığına göre Lazarus Group adıyla da bilinen TraderTraitor birimi, 2025’te kripto borsası Bybit’ten çalınan 1,5 milyar dolardan sorumlu tutulmuştu. O dönem bu rakam bir rekordu. Binance olayı ise BBC’ye göre şimdiye kadarki en büyük kripto soygunu olarak görülüyor.
Binance başta BBC’nin Kuzey Kore sorularına yanıt vermedi. Daha sonra X hesabından yaptığı paylaşımda, FBI’ın açıkladığı son bilgilerin olaydan Kore Demokratik Halk Cumhuriyeti’nin sorumlu olduğunu gösterdiğini yazdı.
Asıl Ders Ne?
Bu olayın önemli tarafı yalnızca 6,3 milyar dolarlık kayıp değil. Saldırganlar güvenlik duvarlarını aşmaya uğraşmadı, onun yerine duvarın arkasında oturan insanı hedef aldı. BBC’nin aktardığı adımlara bakınca üç zayıf nokta öne çıkıyor.
İlki sosyal mühendislik (social engineering). Saldırgan sistemi kırmak yerine o sistemi kullanan kişinin güvenini kazanıyor. Binance örneğinde bunun yemi bir iş teklifiydi. İş arayan biri heyecanlıdır, acele eder ve iyi izlenim bırakmak ister. Görüşmeyi yapan kişilerin istediği bir dosyayı indirmek de o anda gayet doğal görünür. Saldırganlar tam da bu doğallığa yaslandı.
İkincisi uç nokta güvenliği (endpoint security). Uç nokta, çalışanların kullandığı bilgisayar ve telefon gibi cihazlara verilen ad. Tek bir mühendisin bilgisayarı ele geçirildi ve saldırganlar oradan iki bilgisayara daha atladı. Bir cihaz doğru yetkilere sahipse kurumun geri kalanına açılan bir kapıya dönüşebiliyor.
Üçüncüsü ve belki en dikkat çekeni yapay zekâ güvenliği (AI security). Binance’e göre saldırganlar diğer bilgisayarlara ulaşırken şirketin kendi içinde kullandığı bir yapay zekâ aracından da yararlandı. Aracın tam olarak nasıl kullanıldığı açıklanmadı. Yine de genel bir uyarı olarak şunu söylemek mümkün. Şirketlerin işi hızlandırmak için kurduğu yapay zekâ araçları geniş yetkilerle çalıştığında ve sıkı kontrollerden geçmediğinde, içeri sızan biri için yeni bir kestirme yol açabiliyor.
Binance olayın ardından bir dizi adım attığını açıkladı. Şirket, etkilenen varlıkların izini sürmek ve onları dondurmak için kolluk kuvvetleriyle çalışıyor. Güvenlik tehditlerini fark eden yapay zekâ araçlarına yatırımı artıracağını ve olayın incelenmesi için dışarıdan siber güvenlik uzmanlarıyla çalışacağını duyurdu. Ayrıca bir güvenlik araştırma fonu kurmayı planlıyor.
Gelen Teklife Bir Kez Daha Bakmak
Telefonunuza düşen o iş mesajını yeniden düşünün. Bu hikâyeden sonra her iş teklifine şüpheyle bakmanız gerekmiyor. Ancak birkaç alışkanlık fark yaratabilir. Görüşme sırasında size gönderilen bir dosyayı çalıştırmadan önce şirketin resmi sitesinden ve tanıdığınız kanallardan teyit alabilirsiniz. Bu tür görev dosyalarını iş bilgisayarınızda değil, kişisel bilgilerinizin ve şirket erişimlerinizin olmadığı ayrı bir ortamda açabilirsiniz. Bir şüpheniz olduğunda çalıştığınız şirketin güvenlik ekibine haber vermek de sizi küçük düşürmez.
Binance’in mühendisi o görevi tamamlamak için dosyayı indirdi. Dosya ise kendi görevini çoktan tamamlamıştı. O gün kapıyı açan şey, iyi niyetli bir iş arayanın güveniydi.



Add comment